Et si le prochain cambriolage commençait par une fuite de données ? La question paraissait théorique il y a deux ans. Elle ne l’est plus. Le 8 avril 2026, devant l’Assemblée nationale, le ministre de l’Intérieur Laurent Nuñez a confirmé qu’entre 20 et 30 cambriolages pouvaient être rattachés au vol de données d’une fédération sportive française, revendues sur le darknet (1). Et l’été 2026 a enchaîné les fuites : impôts, Éducation nationale, mutuelles.
La réponse tient en une phrase : les informations dérobées lors d’une cyberattaque servent désormais à préparer des intrusions physiques, parce qu’elles apportent aux malfaiteurs ce qui leur manquait jusqu’ici : une adresse exacte, une identité vérifiable et un indice sur ce que contient le logement ou le local. Protéger ses biens suppose donc de raisonner sur deux terrains à la fois : le numérique et le matériel.
Le piratage de la Fédération française de tir : un précédent documenté
Le 20 octobre 2025, la Fédération française de tir annonce avoir été victime d’un piratage. Environ 250 000 licenciés et 750 000 anciens adhérents sont concernés, soit près d’un million de personnes. Numéro de licence, état civil, adresse postale, courriel et numéro de téléphone figurent dans le lot (2).
Six mois plus tard, le ministre de l’Intérieur indique que vingt à trente cambriolages semblent liés à ces données mises en vente (1). Le mode opératoire relevé par les enquêteurs combine ingénierie sociale et intrusion : un individu se présentant comme policier appelle un tireur sportif au prétexte d’un renouvellement d’autorisation de détention d’arme, puis un second, en uniforme, se rend à son domicile où la victime lui remet cinq armes et des munitions (3). Le dossier documente ainsi une chaîne complète : fuite, revente, ciblage, passage à l’acte.
L’été 2026 : des fuites en cascade qui élargissent le risque
Depuis juin, la France a connu une série de violations de données d’une ampleur inédite. Quatre dossiers résument la période :
- Impôts (DGFiP) : la Direction générale des finances publiques a confirmé le 14 août 2026 des accès illégitimes survenus en juin et juillet, après usurpation des identifiants d’un agent et d’un tiers habilité. Environ 678 000 particuliers et professionnels sont concernés, avec identités, revenu fiscal de référence, quotient familial et taux de prélèvement à la source, ainsi que près de 200 000 comptes issus des fichiers cadastraux (6).
- Éducation nationale : une intrusion dans la nuit du 25 juillet, revendiquée le 17 août par le même acteur malveillant que pour la DGFiP, porterait sur environ 43 Go de fichiers couvrant vingt ans d’archives : élèves, parents, enseignants et personnels administratifs (7).
- Mutuelle générale de prévoyance : l’attaque du 10 août a visé un prestataire technique en charge de l’extranet. Un pirate revendique la mise en vente de près de 198 000 noms complets et 133 000 IBAN, accompagnés de numéros de téléphone et d’adresses e-mail (8).
- Solimut Mutuelle de France : l’intrusion détectée le 23 août fait l’objet d’une revendication portant sur plus de 1,24 million d’assurés, environ 770 000 comptes bancaires, des numéros de Sécurité sociale et des données de paie. Le périmètre exact reste en cours d’inventaire (8).
Trois de ces incidents touchent l’assurance en quinze jours, en comptant la plateforme Evy, et plusieurs trouvent leur origine chez un sous-traitant plutôt que chez l’organisme lui-même (8). La conséquence est directe : la diffusion de votre adresse ne dépend plus seulement de votre prudence.
Ce rythme n’a rien d’un accident de parcours. La CNIL a enregistré 6 167 notifications de violations de données en 2025, soit 9,5 % de plus qu’en 2024 et environ 50 % de plus en trois ans ; le premier trimestre 2026 dépasse déjà 2 730 notifications (9). Dans le même temps, le service statistique du ministère de l’Intérieur recense 211 600 cambriolages de logements et 61 300 cambriolages de locaux industriels, commerciaux ou financiers en 2025 (10). Le volume global des effractions recule, mais la sélection des cibles gagne en précision.
De la fuite au repérage : comment fonctionne la chaîne d’exploitation
Une base de données volée n’a que peu de valeur en l’état. Elle en prend à mesure qu’elle circule et se recoupe avec d’autres fichiers. Le parcours suit généralement quatre étapes :
- L’exfiltration : un accès illégitime, souvent obtenu par usurpation d’identifiants ou via un prestataire moins protégé.
- La revente : les fichiers sont proposés sur des forums cybercriminels, ou diffusés via des messageries comme Telegram et Discord (4).
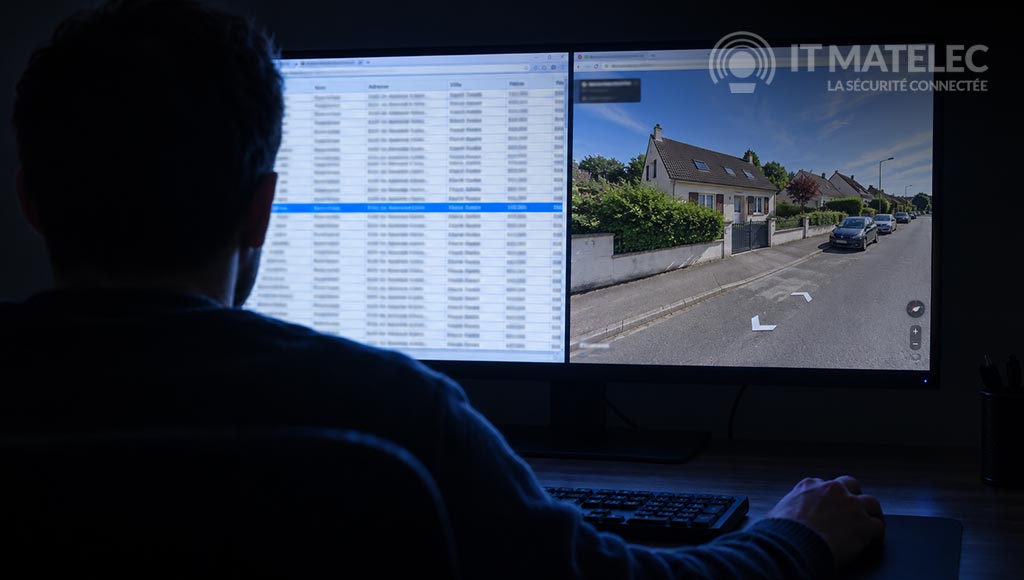
- L’enrichissement : des outils automatisés appelés « lookup » permettent d’entrer un nom ou un numéro de téléphone et d’obtenir un profil consolidé à partir de plusieurs fuites antérieures, sans compétence technique (5).
- L’exploitation : hameçonnage ciblé, usurpation d’identité, fraude bancaire et, lorsque le profil s’y prête, repérage physique du domicile ou du local.
C’est la troisième étape qui change la donne : un cambrioleur n’a plus besoin de sillonner un quartier pour repérer une maison intéressante, il peut acheter une liste déjà triée.
Quelles données rendent un domicile ou une entreprise intéressants ?
Toutes les fuites ne se valent pas. Certaines combinaisons transforment un simple fichier en carnet d’adresses opérationnel :
- Une identité complète, qui permet de vérifier la cible et de rendre crédible une usurpation de qualité.
- Une adresse postale précise, l’élément qui transforme une ligne de tableur en itinéraire.
- Un indice sur les biens détenus : armes déclarées, matériel professionnel, véhicules, outillage.
- Des éléments de train de vie, comme le revenu fiscal de référence ou les données de paie exposés cet été, qui permettent de hiérarchiser les cibles.
- Des signaux d’absence : publications sur les réseaux sociaux, calendriers de compétitions, messages d’absence automatiques.
Le rapprochement de deux fichiers suffit parfois : une adresse d’un côté, un niveau de revenu de l’autre, et le tri devient mécanique.
Ce que prévoit le droit français
Exploiter des données personnelles volées expose à des sanctions pénales. Trois qualifications reviennent régulièrement (11) :
| Infraction | Article | Peine encourue |
| Usurpation d’identité | Art. 226-4-1 du Code pénal | 1 an de prison et 15 000 € d’amende |
| Collecte frauduleuse de données personnelles | Art. 226-18 du Code pénal | 5 ans de prison et 300 000 € d’amende |
| Accès frauduleux à un système de traitement automatisé | Art. 323-1 du Code pénal | 3 ans de prison et 100 000 € d’amende |
Pour une entreprise dont les clients ou les salariés ont été exposés, la responsabilité est civile, pénale et administrative au titre du RGPD, avec des amendes pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires mondial, et un droit à réparation ouvert aux personnes concernées (11).
Vos données ont fuité : les réflexes à adopter
Recevoir une notification n’a rien d’anodin, mais ne justifie pas de paniquer. La CNIL et Cybermalveillance.gouv.fr recommandent une série de gestes simples (4) :
- Lire le communiqué de l’organisme pour savoir quelles données ont été compromises.
- Changer les mots de passe des comptes concernés et de tout service utilisant le même mot de passe.
- Activer la double authentification partout où elle est disponible.
- Surveiller ses comptes bancaires si un IBAN a été exposé, et demander le cas échéant le remboursement d’opérations frauduleuses au titre de l’article L133-24 du Code monétaire et financier.
- Rester méfiant face à tout appel ou message prétendant connaître des informations personnelles vous concernant.
- Renforcer la protection physique du domicile ou des locaux si l’adresse et des informations sur des biens de valeur ont été divulguées.
- Déposer plainte en cas d’usage frauduleux avéré, au commissariat, à la gendarmerie ou auprès du procureur de la République.
Un point mérite d’être répété autour de soi, en particulier auprès des personnes âgées : ni les forces de l’ordre, ni l’administration fiscale, ni votre mutuelle ne demandent de remettre des biens ou des coordonnées bancaires sur simple appel. En cas de doute, raccrochez et rappelez l’organisme par son numéro officiel.
Adapter sa protection quand l’adresse a circulé
Chez IT Matelec, nous accompagnons depuis plus de 40 ans des particuliers, des professionnels et des collectivités sur la détection d’intrusion, la vidéoprotection et le contrôle d’accès. Nous observons une évolution des demandes : des clients nous contactent après avoir reçu une notification de fuite de données, sans avoir subi le moindre incident matériel. Leur raisonnement est juste. Dans ce cas, le diagnostic sécuritaire porte moins sur la dissuasion générale que sur la détection précoce et la levée de doute :
- La détection périmétrique extérieure (barrières infrarouges, détecteurs à double technologie) pour alerter avant l’effraction plutôt qu’après.
- Une alarme certifiée NF A2P ou EN 50131 de grade 2, référence attendue par la plupart des assureurs.
- Une vidéoprotection permettant une vérification à distance, avec des caméras UHD ou thermiques selon l’environnement du site.
- La télésurveillance, qui ajoute une levée de doute humaine et le déclenchement d’une intervention.
- Un contrôle d’accès adapté (visiophone, badges, codes temporaires) pour filtrer les visites non annoncées et tracer les entrées.
- Une discrétion numérique assumée : limiter les informations publiques sur les absences, les équipements et les déplacements.
Aucun de ces équipements ne protège seul : la détection donne l’alerte, la vidéo confirme la nature de l’événement, la télésurveillance déclenche la réponse.
Ce qu’il faut retenir
La frontière entre sécurité informatique et sécurité physique s’efface. Une adresse exposée dans un fichier revendu en ligne peut devenir, quelques semaines plus tard, une porte forcée : l’été 2026 l’a rappelé à des millions de Français. Il ne s’agit pas de choisir entre vigilance numérique et équipement matériel, mais de traiter les deux comme un même sujet.
IT Matelec réalise un diagnostic sécuritaire gratuit et personnalisé pour évaluer les points faibles de votre domicile ou de vos locaux et vous proposer une solution adaptée à votre environnement et à votre budget. Contactez-nous pour une étude sans engagement.
Sources
(1) L’Essor, « Fuite de données : 30 cambriolages potentiellement liés au piratage de la Fédération de tir », 9 avril 2026, déclaration de Laurent Nuñez à l’Assemblée nationale, 8 avril 2026.
(2) Fédération française de tir, communiqué du 20 octobre 2025 ; Libération, novembre 2025.
(3) ICI, « Piratage à la Fédération française de tir : 20 à 30 cambriolages possiblement liés au vol de données », 8 avril 2026.
(4) Cybermalveillance.gouv.fr, fiche réflexe « Fuite de données personnelles » et bilan des violations de données ; CNIL, recommandations aux personnes concernées.
(5) Cybersecurite-management.fr, analyse du fonctionnement des outils « lookup » d’exploitation des fuites.
(6) DGFiP, communiqué du 14 août 2026 ; ministère de l’Action et des Comptes publics, conférence de presse du 18 août 2026.
(7) Ministère de l’Éducation nationale, communiqués des 31 juillet et août 2026 ; Café pédagogique, « Éducation nationale : une fuite de données qui inquiète », 24 août 2026.
(8) L’Assurance en mouvement, « Assurances : trois fuites de données en quinze jours », 24 août 2026 ; Solimut Mutuelle de France, communiqué du 23 août 2026 ; Mutuelle générale de prévoyance, déclarations à France Info, août 2026.
(9) CNIL, rapport annuel 2025 et bilan des violations de données, publié le 18 mai 2026.
(10) SSMSI, ministère de l’Intérieur, « Insécurité et délinquance en 2025, bilan statistique », édition 2026.
(11) Légifrance, Code pénal, articles 226-4-1, 226-18 et 323-1 ; Code civil, article 1240 ; RGPD, articles 82 et 83.